

Am 28. Oktober haben wir unsere Kundinnen und Kunden per E-Mail über Sicherheitslücken und Cyber Security informiert. Alle wichtigen Informationen dazu finden Sie jetzt auch hier im Blogbeitrag.
Die vergangene Woche war aussergewöhnlich herausfordernd und hat sehr konkret aufgezeigt, worauf wir uns künftig einstellen müssen.
Am Mittwoch führten wir unsere halbjährliche PatchNight durch. Dabei überprüfen wir die IT-Umgebungen unserer Kunden umfassend und aktualisieren insbesondere Komponenten wie Firewalls, Switches und Access Points, die nicht Teil des monatlichen Patchzyklus sind. Gleichzeitig wurde eine kritische PHP-Sicherheitslücke bekannt, weshalb unsere Teams zusätzliche Systeme überprüfen, Risiken beurteilen und betroffene Kunden informieren mussten.
Unser Security-Spezialist Danus Mohan hat die verschiedenen Schwachstellen der vergangenen Woche und unsere Reaktion darauf in einem aufschlussreichen Blogbeitrag zusammengefasst. Diesen empfehlen wir Ihnen gerne zur vertieften Lektüre: Link zum Blogbeitrag
Die PatchNight war kaum abgeschlossen, als Fortinet am Donnerstag ein dringendes Sicherheitsupdate veröffentlichte. Obwohl die Firewalls am Mittwoch auf den damals aktuellen Stand gebracht worden waren, mussten die meisten Systeme bereits am Freitag erneut aktualisiert werden. Hinzu kamen zahlreiche Schwachstellen in Aruba-Netzwerkkomponenten, darunter mehrere mit der höchstmöglichen Risikobewertung. Dieses Bild verdeutlicht die neue Realität: Ein System kann heute vollständig aktualisiert sein und bereits am nächsten Tag wieder dringenden Handlungsbedarf aufweisen.
Die Anzahl der erfassten Schwachstellen steigt seit Jahren deutlich an. Die CVE-Statistik1 veranschaulicht diese Entwicklung und zeigt die zunehmende Zahl neu registrierter Schwachstellen.
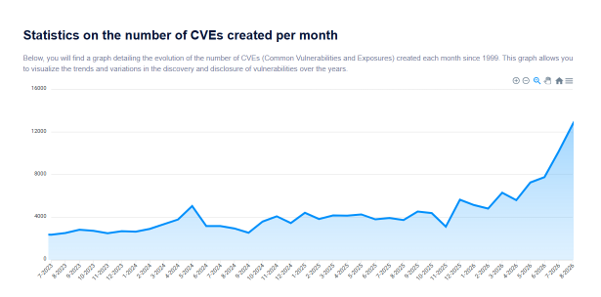
CVE Statistics by Year – Vulnerability Trends Over Time | CVE Find
Dabei werden nicht nur mehr Schwachstellen entdeckt. Das Zeitfenster zwischen ihrer Veröffentlichung und einer möglichen Ausnutzung wird ebenfalls immer kürzer.
Künstliche Intelligenz beschleunigt diese Entwicklung auf beiden Seiten. Hersteller und Sicherheitsforschende können Software schneller analysieren und bestehende Schwachstellen effizienter identifizieren. Gleichzeitig können Angreifer veröffentlichte Informationen rascher auswerten, Angriffsmöglichkeiten ableiten und potenzielle Ziele automatisiert überprüfen. Der Bericht des Bundesrates 2 vom Dezember 2025 zu den Chancen und Risiken von KI-Systemen in der Cybersicherheit hält fest, dass KI Angriffe effektiver und effizienter machen, gleichzeitig aber auch die Cyberabwehr unterstützen kann. Mittlerweile können auch vollständig automatisierte Cyberangriffe entgegen dem Bericht nicht mehr ausgeschlossen werden.
Zeitnahes Patchen ist deshalb eine der wichtigsten Schutzmassnahmen. Neue Schwachstellen müssen möglichst schnell auf ihre Relevanz für die eigene Umgebung geprüft, priorisiert und geschlossen werden. Voraussetzung dafür ist, dass sämtliche Systeme und Dienste bekannt sind, einschliesslich der Lösungen, die bei externen Anbietern betrieben werden. Gleichzeitig müssen Updates getestet und kontrolliert installiert werden, da kurzfristige Änderungen selbst zu Unterbrüchen oder unerwarteten Nebenwirkungen führen können.
Auch bei konsequentem Patchmanagement bleiben Risiken durch ungepatchte Systeme, fehlende Updates oder noch unbekannte Sicherheitslücken bestehen. Deshalb braucht es ein mehrstufiges Sicherheitskonzept:
- Prävention: Die Angriffsfläche muss durch gehärtete Systemkonfigurationen, Netzwerksegmentierung, Mehrfaktor-Authentifizierung und restriktive Zugriffsrechte möglichst klein gehalten werden. Wo noch kein Update verfügbar ist oder dieses nicht sofort installiert werden kann, sind zusätzliche Schutzmassnahmen erforderlich.
- Schwachstellenmanagement: Bekannte Schwachstellen müssen möglichst schnell und risikobasiert geschlossen werden. Dazu müssen sämtliche Systeme, Softwarekomponenten und Dienste bekannt sein, auch wenn diese bei externen Anbietern betrieben werden.
- Überwachung: Ein 7x24 Security Operations Center ist unerlässlich, um Angriffe frühzeitig zu erkennen und rasch zu reagieren. Die eigentliche Erkennung basiert weiterhin auf Telemetriedaten, definierten Erkennungsregeln und nachvollziehbaren Anomalien. KI kann dabei unterstützen, neue Bedrohungen schneller zu analysieren, Erkennungsregeln anzupassen und Sicherheitsvorfälle effizienter zu untersuchen. Sie ersetzt jedoch weder eine lückenlose Überwachung noch erfahrene Sicherheitsspezialistinnen und -spezialisten.
- Wiederherstellung: Notfall- und Recovery-Szenarien müssen vorbereitet, dokumentiert und regelmässig getestet sein. Zuständigkeiten, Kommunikationswege, geschützte Backups und Wiederherstellungsprozesse müssen im Ernstfall unmittelbar verfügbar sein.
- Schutz sensitiver Daten: Personenbezogene Daten, Geschäftsgeheimnisse und andere sensitive Informationen müssen besonders geschützt werden. Dazu gehören eine konsequente Klassifizierung, restriktive Zugriffsrechte, Sensitivity Labels und zusätzliche Verschlüsselung. Der Schutz sollte direkt mit den Informationen verbunden sein und nicht nur von deren Speicherort abhängen.
Die vergangene Woche war kein einmaliges Ausnahmeereignis, sondern verdeutlicht die Herausforderungen, auf die wir uns einstellen müssen.
Unternehmen müssen mit einer steigenden Zahl entdeckter Schwachstellen, kürzeren Reaktionszeiten, häufigeren ausserordentlichen Updates und einem wachsenden Aufwand für Prävention, Überwachung und Wiederherstellung rechnen.
Auch wir müssen uns dieser Entwicklung anpassen. Wir überprüfen deshalb unsere Prozesse und Leistungen in den Bereichen Vulnerability Management, Patchmanagement, sichere Konfiguration, Datenschutz sowie Incident Response und Recovery.